Tutorial 29: Inmersión Profunda en Seguridad
Tutorial 29: Security Deep Dive — easy-to-understand guide based on official docs
Tutorial 29: Inmersión Profunda en Seguridad
¡Bienvenidos de nuevo, domadores de agentes! Hoy nos ponemos el casco y hacemos una inmersión profunda en el modelo de seguridad de Hermes Agent. Si alguna vez te has preguntado qué ocurre entre bastidores para mantener tus sesiones a salvo, este tutorial es para ti.
El Panorama General: Ocho Capas de Defensa
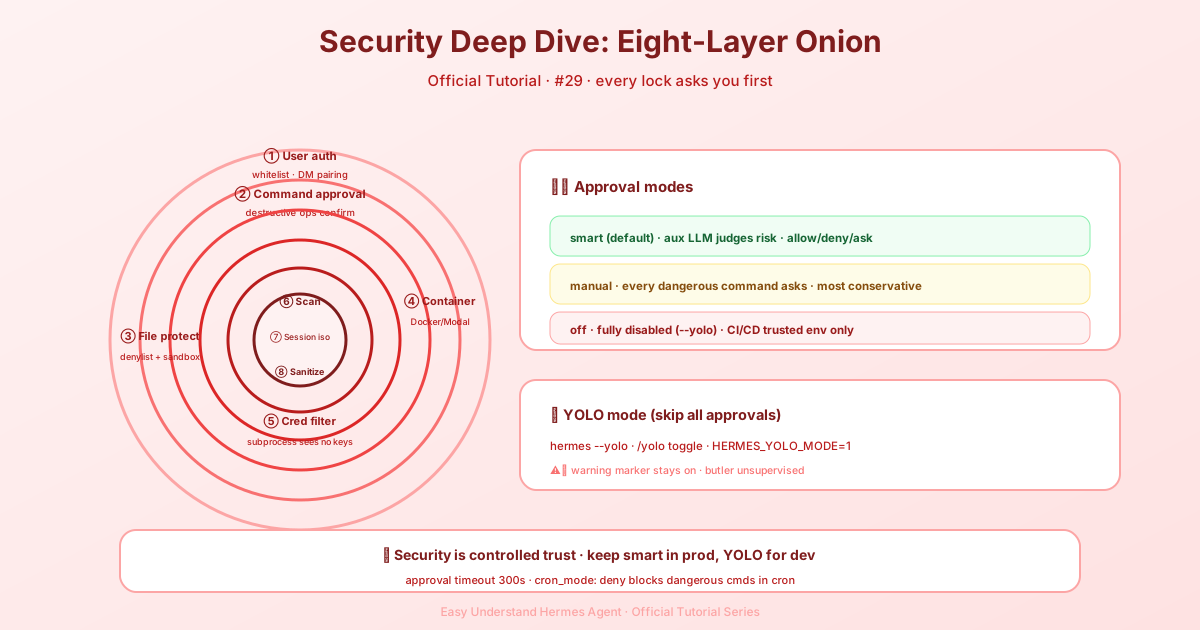
Hermes no depende de un solo candado en la puerta. En su lugar, utiliza un enfoque de defensa en profundidad con ocho capas de seguridad distintas. Piensa en ello como un castillo: incluso si alguien cruza el foso, todavía se enfrenta a las murallas, las puertas y los guardias del interior.
Este es el esquema:
- Autorización de usuario — quién puede hablar con el agente
- Aprobación de comandos peligrosos — controles humanos para acciones destructivas
- Seguridad en escritura de archivos — listas negras y sandboxes para operaciones con archivos
- Aislamiento por contenedores — sandboxing con Docker/Singularity/Modal
- Filtrado de credenciales MCP — mantener los secretos lejos de los subprocesos
- Escaneo de archivos de contexto — detección de inyección de prompts en archivos del proyecto
- Aislamiento entre sesiones — las sesiones no pueden espiar los datos de otras
- Saneamiento de entradas — bloqueo de inyección de shell mediante parámetros del directorio de trabajo
Cada capa importa, pero hoy nos centramos en la que más vas a usar: la aprobación de comandos peligrosos.
Cómo Funciona la Aprobación de Comandos Peligrosos
Antes de que Hermes ejecute cualquier comando, lo compara con una lista curada de patrones peligrosos. Si hay una coincidencia, tú decides qué pasa después.
Controlas este comportamiento mediante la sección approvals en ~/.hermes/config.yaml:
approvals:
  mode: smart                     # smart | manual | off
  timeout: 300                    # segundos para esperar la respuesta del usuario
  cron_mode: deny                 # deny | approve
  single_query_mode: deny         # deny | approve
  mcp_reload_confirm: true        # confirmar antes de recargar las herramientas MCP
  destructive_slash_confirm: true # confirmar antes de /clear, /new, etc.
Tres Modos de Aprobación
La clave mode te ofrece tres opciones:
| Modo | Comportamiento |
|---|---|
| smart (predeterminado) | Usa un LLM auxiliar para evaluar el riesgo. Los comandos de bajo riesgo (como python -c "print('hello')") se autoaprueban. Los realmente peligrosos se autodeniegan. Los casos dudosos se elevan a una solicitud manual. |
| manual | Siempre te pide aprobación para comandos peligrosos. Sin excepciones. |
| off | Desactiva todas las comprobaciones de aprobación. Equivale a ejecutar con --yolo. |
⚠️ Advertencia: Establecer
approvals.mode: offdesactiva todas las solicitudes de seguridad. Hazlo solo en entornos de confianza como pipelines de CI/CD o contenedores desechables.
Modo YOLO: El Gran Botón Rojo
El modo YOLO omite todas las solicitudes de aprobación de comandos peligrosos para la sesión actual. Puedes activarlo de tres maneras:
- Flag de CLI:
hermes --yoloohermes chat --yolo - Comando de barra: Escribe
/yolodurante una sesión - Variable de entorno: Establece
HERMES_YOLO_MODE=1
El comando /yolo es un interruptor — cada uso lo activa o desactiva:
> /yolo
  ⚡ Modo YOLO ACTIVADO — todos los comandos se autoaprueban. Úsalo con precaución.

> /yolo
  ⚠ Modo YOLO DESACTIVADO — los comandos peligrosos requerirán aprobación.
Cuando YOLO está activo, Hermes se asegura de que no lo olvides. Verás un banner rojo al inicio de la sesión y un fragmento ⚠ YOLO en la barra de estado, actualizado en vivo mientras alternas.
⚠️ Peligro: El modo YOLO desactiva todas las comprobaciones de seguridad de comandos peligrosos — excepto la lista negra estricta. Úsalo solo cuando confíes plenamente en los comandos que se generan (por ejemplo, scripts de automatización bien probados en entornos desechables).
Nuevo en Esta Versión: Claves de Configuración Más Inteligentes
Dos nuevas claves de configuración merecen atención especial:
mcp_reload_confirm (predeterminado: true) — Cuando es true, /reload-mcp pregunta antes de reconstruir el conjunto de herramientas MCP. ¿Por qué? Porque reconstruir invalida la caché de prompts del proveedor, lo que significa que el siguiente mensaje reenvía los tokens de entrada completos. Ese es un coste que quizás quieras aprobar primero.
destructive_slash_confirm (predeterminado: true) — Cuando es true, los comandos de sesión destructivos (/clear, /new, /reset, /undo) solicitan confirmación antes de descartar el estado de la conversación. Obtienes un diálogo de tres opciones: Aprobar una vez / Aprobar siempre / Cancelar. En Telegram, Discord y Slack, esto se enruta mediante botones nativos de sí/no. En otros lugares, se usa texto.
La TUI también respeta esta configuración para sus modales de /clear, /new y /reset. Y si estás automatizando cosas, HERMES_TUI_NO_CONFIRM=1 omite por completo ese modal.
Sesiones Sin Interfaz: Cron y Consulta Única
¿Qué ocurre cuando un trabajo cron o una sesión de una sola consulta hermes chat -q encuentra un comando peligroso? No hay ningún humano esperando para responder a una solicitud.
Ahí es donde entran cron_mode y single_query_mode:
deny(predeterminado) — Bloquea el comando. El agente debe encontrar otro camino.approve— Autoaprueba todo en ese contexto.
Ambos tienen deny como predeterminado por una buena razón: más vale prevenir que lamentar cuando nadie está vigilando.
Conclusión
El modelo de seguridad de Hermes Agent se trata de darte control sin estorbarte. El modo de aprobación inteligente maneja lo aburrido automáticamente, mientras que el modo manual te da supervisión total cuando la necesitas. Y si estás en un entorno de confianza, el modo YOLO te permite avanzar rápido.
Solo recuerda: un gran poder conlleva una gran responsabilidad. ¡Usa YOLO con sabiduría!
La próxima vez, exploraremos cómo personalizar el sistema de aprobación para tu flujo de trabajo específico. Hasta entonces, ¡mantente a salvo ahí fuera!
📖 Documentación oficial
Este artículo se basa en la documentación oficial de Hermes Agent :Docs oficiales › user-guide/security