A2A 미래 방향: 에이전트들이 LAN을 구축할 계획이다
Hermes 메시지 플랫폼 접목 제42편: 커뮤니티가 제안한 A2A 6대 미래 발전 방향.
A2A는 이미 두 대의 컴퓨터에서 Hermes가 서로 “전화”할 수 있게 만들었다. 그럼 다음 단계는? 커뮤니티의 위시리스트에는 더 큰 청사진이 숨어 있다.
지금 할 수 있는 것: “전화” 자체를 먼저 돌아보자
A2A v1.0은 이미 자리 잡았다. 간단히 말해, 서로 다른 머신의 Hermes가 두 동료처럼 명함을 교환하고(Agent Card), 표준 프로토콜로 소통하며(JSON-RPC), 실시간으로 진행 상황을 업데이트하고(SSE 스트리밍), 다중 턴 대화의 맥락을 기억할 수 있게 해준다. 보안 측면에서도 기본이 잘 되어 있다: 각 피어에는 독립 토큰이 있고, 모든 작업에는 감사 로그가 남는다. 이는 각 Hermes에 “업무용 휴대폰”을 하나씩 지급한 셈이다 — 전화 걸고, 문자 보내고, 음성 사서함 남길 수 있지만, 일대일 통화만 가능하다.
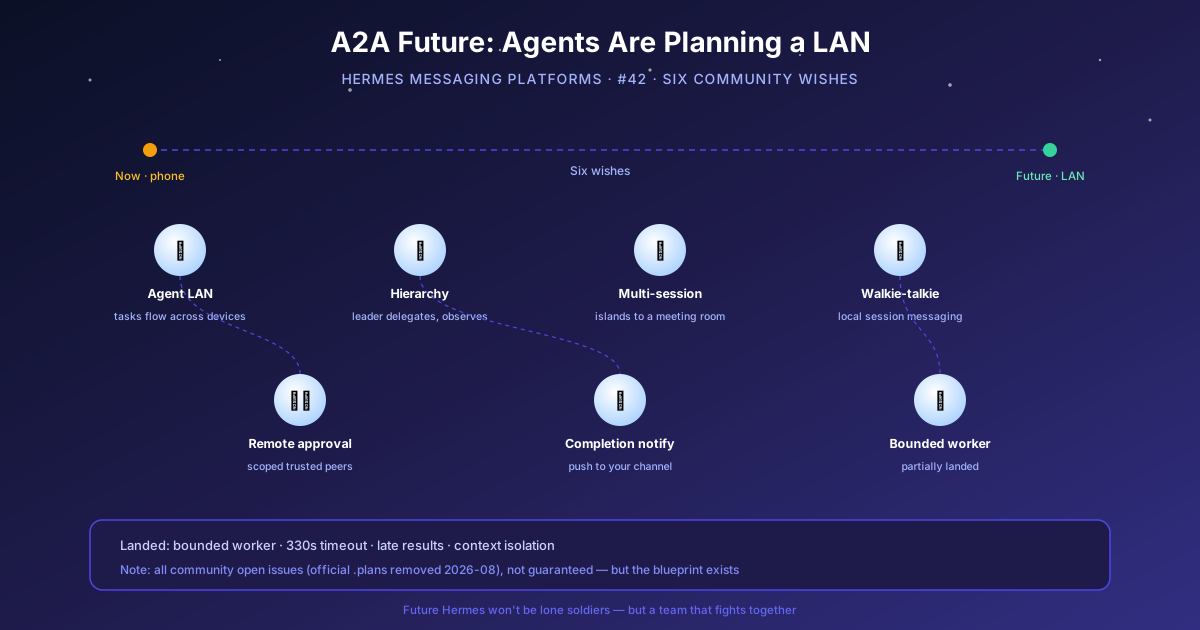
방향 1: 에이전트 LAN (다중 노드 조정 네트워크)
커뮤니티에서 가장 뜨거운 제안은 “전화”를 “LAN”으로 업그레이드하는 것이다. 집에 macOS 워크스테이션, Windows 데스크톱, Linux 서버, 노트북과 휴대폰까지 각각 Hermes가 하나씩 돌아가고 있다. 지금은 제각각 따로 놀지만, 미래에는 프라이빗 오버레이 네트워크를 통해 “에이전트 LAN”을 구성하길 바란다. 집 안의 모든 스마트 기기가 같은 Wi-Fi에 연결되면, 한마디만 하면 거실 스피커, 침실 조명, 주방 오븐이 함께 반응하는 것과 같다. Hermes 입장에서 이는 작업이 여러 기기 간에 자동으로 흘러간다는 뜻이다: 노트북에서 수집한 자료가 자동으로 워크스테이션에 동기화되어 심층 처리를 하고, 그 결과가 다시 휴대폰으로 푸시되어 확인할 수 있다.
방향 2: 에이전트 계층 구조 (상사와 부하)
현재 Hermes 간에는 “동급” 관계다. 누가 대화를 시작하느냐가 곧 주도권이다. 커뮤니티가 원하는 것은 “계층 구조”다: 리더 Hermes가 다른 머신의 서브오디네이트 Hermes에게 작업을 위임할 수 있고, 리더는 작업이 어디까지 진행됐는지 실시간으로 볼 수 있어야 한다 — 주의, “본다”는 것이지 “간섭한다”는 게 아니다. 이는 상사가 부하에게 일을 맡기는 것과 같다: 진행 상황만 알면 되지, 매 단계를 일일이 들여다볼 필요는 없다. 이런 “수동적 관찰 가능성”이 핵심이다: 부하의 자율성은 유지하면서, 상사는 상황을 파악할 수 있다.
방향 3: 다중 세션 협업 (고립된 섬에서 회의실로)
현재 같은 머신에서 세 개의 세션을 열어 — 하나는 연구, 하나는 구현, 하나는 검토 — 각각은 고립된 섬이다. 연구 세션이 발견한 핵심 정보를 구현 세션에 수동으로 복사해서 붙여넣어야 하는데, 취약하고 오류가 나기 쉽다. 커뮤니티 제안은 이 세션들이 서로 “메시지”를 주고받으며 필요한 맥락을 공유하게 하는 것이다. 상상해보라: 각자 따로 일하는 칸막이 사무실이 아니라, 세 사람이 언제든 쪽지를 건네고 의견을 교환할 수 있는 회의실이지만, 각자의 노트는 여전히 비공개인 상황을.
방향 4: 로컬 무전기 (세션 간 메시지)
이 제안은 더 집중적이다: 같은 머신에서 실행되는 여러 대화형 Hermes 세션 간에는 “일급 시민”급 로컬 메시지 메커니즘이 있어야 한다. 네트워크 프로토콜을 거칠 필요 없이, 마치 사무실의 무전기처럼 — 버튼만 누르면 바로 말을 건넬 수 있다. 연구 세션이 핵심 자료를 찾으면 구현 세션에 바로 “야, 세 번째 문단에 있는 그 API 사용법 좀 봐봐.“라고 외칠 수 있다. 복사 붙여넣기나 tmux send-keys 같은 취약한 방법은 필요 없다. 이는 방향 3의 보완이다: 하나는 기기 간을, 하나는 로컬 기기 내를 담당한다.
방향 5: 원격 승인 정책 (보안 게이트)
A2A는 현재 원격 피어가 라이브 세션에 작업을 보낼 수 있게 허용한다. 유용하지만 위험도 있다 — 상대가 파일을 수정하라고 요청하면 어쩌나? 커뮤니티는 “범위가 한정된 신뢰 피어” 정책을 원한다: 특정 머신의 특정 Hermes를 “신뢰할 수 있음”으로 지정하면, 그쪽에서 온 작업은 로컬 부작용을 실행할 수 있다. 나머지는 전부 읽기 전용이다. 회사 출입 카드와 같다: 어떤 사람은 재무실에 들어갈 수 있고, 어떤 사람은 회의실에만 들어갈 수 있다. 이는 위임 보안의 핵심 요소다.
방향 6: 작업 완료의 가시적 알림
현재 A2A 작업이 완료되면 결과가 로그에 기록되거나 JSON-RPC 응답으로 반환된다. 하지만 로그를 계속 주시하고 있지 않다면? 커뮤니티는 작업이 완료되면 평소 사용하는 Hermes 채널에 알림이 뜨길 바란다 — 휴대폰의 푸시 알림처럼: “위임하신 그 머신의 작업이 끝났습니다. 결과는 여기 있습니다.” 흐름을 방해하지 않으면서도 알려주는 것이다.
이미 일부 반영된 것들은?
좋은 소식이 있다: 커뮤니티 제안의 “경계가 있는 워커” 개념은 이미 일부 구현됐다 — 원격 작업의 실행 경계를 제한할 수 있는 구성 가능한 외부 런처다. 이는 “원격 승인”의 기초를 닦은 셈이다. 또한 330초 타임아웃, 지연 도착 결과, 컨텍스트 격리 같은 세부 사항도 이미 갖춰져 있다. 하지만 다중 노드 조정, 계층 구조, 로컬 무전기 같은 큰 방향들은 여전히 오픈 이슈 속의 바람일 뿐이다.
당신에게 의미하는 바는?
일반 사용자라면, 이러한 방향들은 미래의 Hermes가 더 이상 “단독 병사”가 아니라 협동 작전이 가능한 “팀”이 될 수 있음을 의미한다. 그들 사이의 소통 방식을 알 필요는 없다 — 집 안 모든 기기의 Hermes가 한 가족처럼 서로 돕고, 당신이 알아야 할 일은 하나도 빠짐없이 전달될 것이라는 것만 알면 된다.
마지막으로 한 가지 당부: 이것들은 모두 커뮤니티가 제안한 오픈 이슈일 뿐이며, 공식 .plans 디렉토리는 이미 삭제됐다(2026-08). 따라서 전부 구현된다는 보장은 없다. 하지만 적어도 청사진은 그려졌다 — 에이전트들이 LAN 구축을 계획 중이며, 이번에는 “집”까지 연결하려 한다.
📖 공식 문서
この記事は Hermes Agent の공식 문서に基づいています:공식 문서 › user-guide/messaging/a2a