Bảo mật — Tám lớp bảo vệ
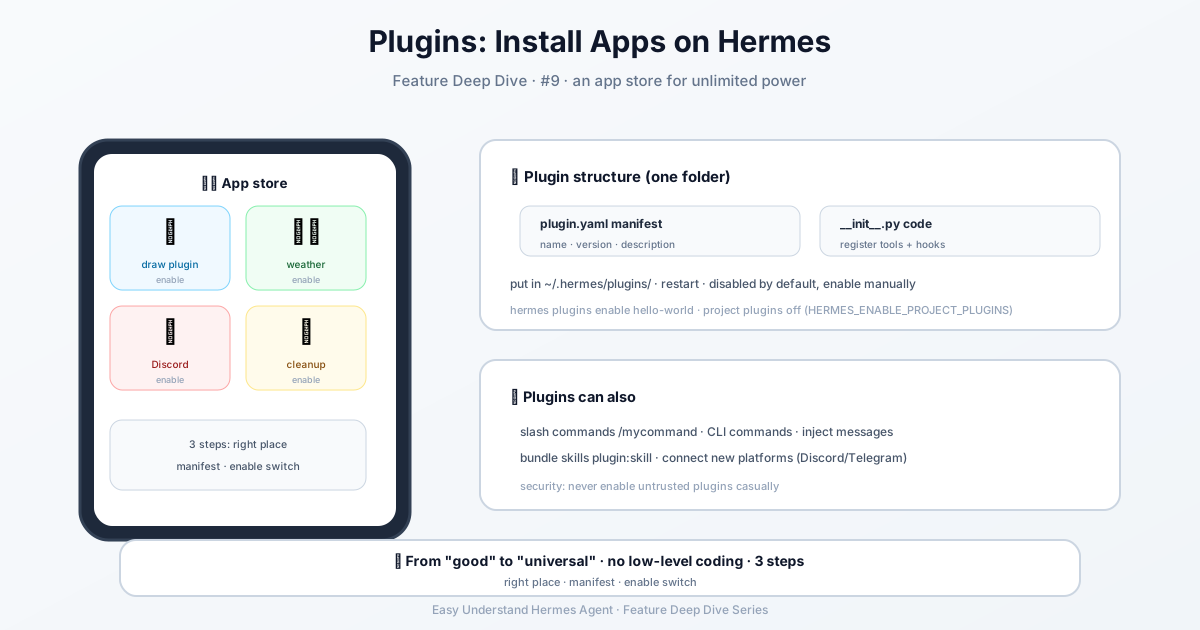
Plugin System — Endless Extensions — easy-to-understand guide based on official docs (updated 2026-08-09)
Bảo mật — Tám lớp bảo vệ
Khi bạn để một tác nhân AI chạy lệnh trên máy của mình, bạn muốn chắc chắn rằng nó an toàn. Hermes Agent xem trọng điều này với mô hình bảo mật nhiều lớp — tám lớp bảo vệ phối hợp với nhau để giữ bạn luôn kiểm soát được mọi thứ.
Hãy nghĩ về nó như một kho tiền ngân hàng: không một ổ khóa đơn lẻ nào là đủ. Bạn cần bảo vệ ở cửa, cánh cửa kho tiền, hệ thống báo động và camera giám sát. Hermes cũng có triết lý tương tự.
Đây là tám lớp bảo vệ đó:
- Xác thực người dùng — chỉ những người được phép mới có thể trò chuyện với tác nhân
- Phê duyệt lệnh nguy hiểm — bạn được quyền phê duyệt các hành động phá hủy
- An toàn ghi tệp — bảo vệ tệp của bạn khỏi các thao tác ghi không mong muốn
- Cô lập container — chạy các tác vụ rủi ro trong môi trường sandbox (Docker, Singularity, Modal)
- Lọc thông tin xác thực MCP — giữ bí mật khỏi các tiến trình con
- Quét tệp ngữ cảnh — phát hiện prompt injection trong các tệp dự án
- Cô lập giữa các phiên — các phiên không thể nhìn vào dữ liệu của nhau
- Làm sạch đầu vào — chặn shell injection qua các thủ thuật thư mục làm việc
Khá nhiều lớp. Hãy cùng tìm hiểu lớp mà bạn sẽ tương tác nhiều nhất: phê duyệt lệnh nguy hiểm.
Phê duyệt thông minh: Con người trong vòng lặp
Trước khi Hermes chạy bất kỳ lệnh nào, nó kiểm tra danh sách các mẫu nguy hiểm. Nếu có gì đó có vẻ rủi ro, bạn sẽ được yêu cầu phê duyệt.
Nhưng phần thông minh ở đây là — hệ thống phê duyệt có ba chế độ, được cấu hình trong ~/.hermes/config.yaml:
approvals:
  mode: smart                     # smart | manual | off
  timeout: 300                    # thời gian chờ phản hồi từ người dùng (giây)
  cron_mode: deny                 # deny | approve — dành cho cron jobs
  single_query_mode: deny         # deny | approve — dành cho phiên -q
  mcp_reload_confirm: true        # /reload-mcp hỏi trước khi xây dựng lại công cụ
  destructive_slash_confirm: true # /clear, /new, /reset, /undo hỏi xác nhận trước
Đây là chức năng của từng chế độ:
| Chế độ | Hành vi |
|---|---|
| smart (mặc định) | Dùng một LLM phụ trợ để đánh giá rủi ro. Các lệnh an toàn như python -c "print('hello')" được tự động phê duyệt. Các lệnh thực sự nguy hiểm bị tự động từ chối. Các trường hợp không chắc chắn sẽ hỏi bạn. |
| manual | Luôn yêu cầu bạn phê duyệt các lệnh nguy hiểm. Không tự động hóa. |
| off | Tắt tất cả kiểm tra — tương đương với --yolo. Chỉ dùng trong môi trường đáng tin cậy. |
Chế độ smart là điểm cân bằng hoàn hảo. Nó giống như một nhân viên bảo vệ biết phân biệt giữa “kiểm tra thư” và “mở kho tiền”.
Chế độ YOLO: Tiến hành thận trọng
Đôi khi bạn chỉ muốn tác nhân chạy nhanh mà không bị làm phiền. Đó là mục đích của chế độ YOLO — nó bỏ qua tất cả các lời nhắc phê duyệt lệnh nguy hiểm trong phiên hiện tại.
Bạn có thể kích hoạt theo ba cách:
- Cờ CLI:
hermes --yolohoặchermes chat --yolo - Lệnh gạch chéo: Gõ
/yolotrong phiên làm việc - Biến môi trường: Đặt
HERMES_YOLO_MODE=1
Lệnh /yolo là một công tắc bật/tắt — mỗi lần dùng sẽ bật hoặc tắt:
> /yolo
  ⚡ CHẾ ĐỘ YOLO BẬT — tất cả lệnh được tự động phê duyệt. Hãy thận trọng khi sử dụng.

> /yolo
  ⚠ CHẾ ĐỘ YOLO TẮT — các lệnh nguy hiểm sẽ yêu cầu phê duyệt.
Khi YOLO đang hoạt động, Hermes đảm bảo bạn không quên điều đó. Bạn sẽ thấy biểu ngữ màu đỏ ở đầu phiên và chỉ báo ⚠ YOLO trong thanh trạng thái, được cập nhật trực tiếp khi bạn bật/tắt.
⚠️ Cảnh báo: Chế độ YOLO vô hiệu hóa tất cả kiểm tra an toàn lệnh nguy hiểm — ngoại trừ danh sách chặn cứng. Chỉ sử dụng khi bạn hoàn toàn tin tưởng những gì đang được tạo ra, như các tập lệnh tự động hóa đã được kiểm thử kỹ trong môi trường dùng một lần.
Các khóa cấu hình mới bạn nên biết
Bản cập nhật mới nhất bổ sung hai khóa quan trọng vào cấu hình phê duyệt:
mcp_reload_confirm (mặc định: true) — Khi bạn chạy /reload-mcp, Hermes sẽ hỏi trước khi xây dựng lại bộ công cụ MCP. Tại sao? Vì việc xây dựng lại sẽ vô hiệu hóa bộ nhớ đệm prompt của nhà cung cấp, nghĩa là tin nhắn tiếp theo sẽ gửi lại toàn bộ token đầu vào (tốn nhiều chi phí hơn). Nếu bạn nhấp Luôn phê duyệt, khóa này sẽ chuyển thành false.
destructive_slash_confirm (mặc định: true) — Các lệnh phiên phá hủy như /clear, /new, /reset và /undo giờ đây sẽ hiện lời nhắc trước khi xóa trạng thái hội thoại. Bạn sẽ thấy hộp thoại ba tùy chọn: Phê duyệt một lần / Luôn phê duyệt / Hủy. Trên Telegram, Discord và Slack, hệ thống dùng các nút có/không gốc. Ở những nơi khác, nó chuyển sang dạng văn bản. TUI cũng tuân theo điều này — và bạn có thể buộc bỏ qua hộp thoại bằng HERMES_TUI_NO_CONFIRM=1.
Phiên không đầu: Cron và truy vấn đơn
Hai cài đặt mới xử lý các trường hợp không có ai ở đó để trả lời lời nhắc:
cron_mode(mặc định:deny) — Khi một cron job gặp lệnh nguy hiểm,denysẽ chặn nó (tác nhân phải tìm cách khác).approvetự động phê duyệt mọi thứ trong ngữ cảnh cron.single_query_mode(mặc định:deny) — Ý tưởng tương tự cho các phiênhermes chat -qmột lần. Phiên-qchạy một lượt duy nhất rồi thoát — không có người dùng đang chờ trả lời.denychặn lệnh;approvetự động phê duyệt.
Cả hai đều mặc định là deny vì lý do chính đáng: khi không có con người trong vòng lặp, chặn an toàn hơn là đoán.
Kết luận
Mô hình bảo mật của Hermes Agent được xây dựng cho việc sử dụng thực tế. Chế độ phê duyệt thông minh mang lại sự tự động hóa mà không liều lĩnh. Chế độ YOLO mang lại tốc độ khi bạn cần — với các nhắc nhở trực quan để bạn không bao giờ quên. Và các khóa cấu hình mới cho phép bạn kiểm soát chi tiết các phiên không đầu và lệnh phá hủy.
Triết lý rất đơn giản: bạn luôn giữ quyền kiểm soát, ngay cả khi tác nhân đang hoạt động tự động.
📖 Tài liệu chính thức
この記事は Hermes Agent のTài liệu chính thứcに基づいています:Tài liệu chính thức › user-guide/features/plugins