Hermes Relay — เชื่อมต่ออินสแตนซ์
Hermes Relay — เชื่อมต่ออินสแตนซ์ — คู่มือที่เข้าใจง่ายอ้างอิงจากเอกสารอย่างเป็นทางการ
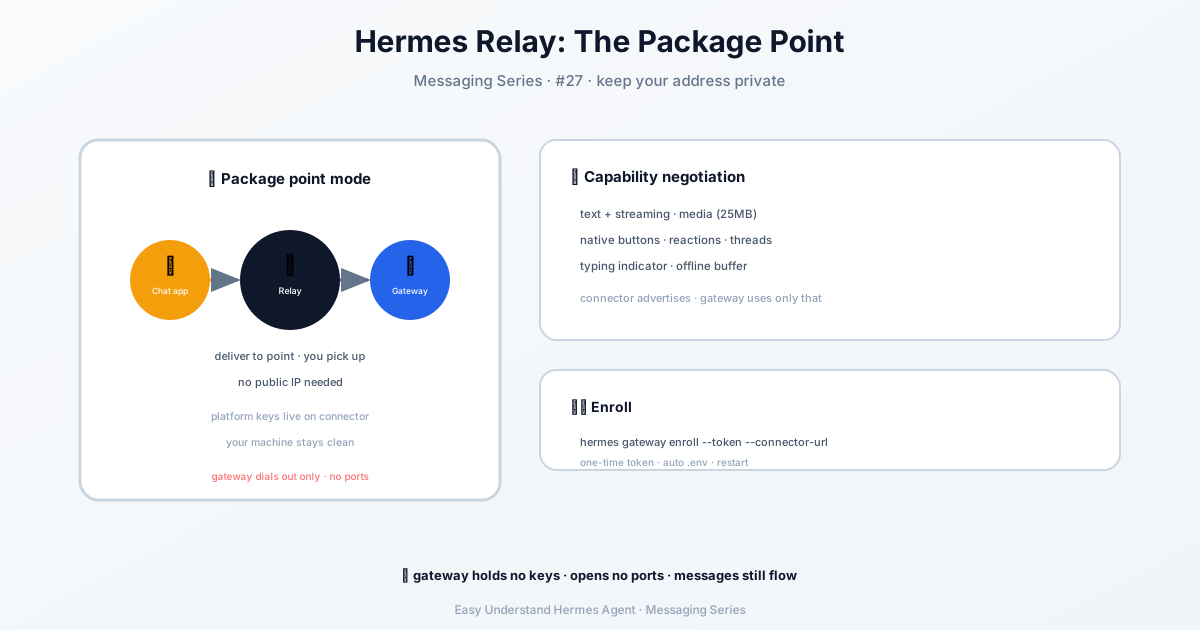
ลองนึกภาพว่า Hermes Relay เป็นเหมือน ตู้โทรศัพท์ที่โทรกลับหาคุณ — คุณไม่จำเป็นต้องบอกที่อยู่บ้านให้ใครรู้ แค่กดโทรออกครั้งเดียว อีกฝ่ายก็สามารถติดต่อคุณได้ตลอดเวลาผ่านสายเดียวกันนั้น
Hermes Relay คืออะไร?
Hermes Relay คือ ระบบตัวเชื่อมต่อ (connector system) สำหรับเกตเวย์ Hermes Agent มันช่วยให้เกตเวย์ของคุณสามารถคุยกับแพลตฟอร์ม messaging ต่างๆ เช่น Discord, Telegram หรือ Slack ได้ โดยไม่ต้องถือโทเคนหรือรหัสผ่านของบอทเหล่านั้น
แต่จะมีบริการแยกต่างหาก (ตัว “connector”) เป็นคนถือข้อมูลรับรองเหล่านั้นแทน เกตเวย์ของคุณเพียงแค่โทรออกไปหาตัวเชื่อมต่อผ่าน การเชื่อมต่อ WebSocket ที่ปลอดภัยเพียงเส้นเดียว — จากนั้นข้อความทั้งหมดก็จะไหลไปมาผ่านสายเปิดเส้นนั้น
ทำไมถึงมีประโยชน์?
นี่คือข้อดีหลักๆ พูดแบบเข้าใจง่ายๆ:
- ไม่ต้องเปิดพอร์ตใดๆ เกตเวย์ของคุณทำงานได้แม้อยู่หลังเราเตอร์บ้านหรือไฟร์วอลล์คลาวด์ มันสร้างได้แต่การเชื่อมต่อขาออกเท่านั้น คุณจึงไม่ต้องเปิดเผยอะไรสู่โลกอินเทอร์เน็ต
- ไม่มีโทเคนบอทบนเครื่องคุณ ตัวเชื่อมต่อเป็นคนเก็บโทเคนของแพลตฟอร์มทั้งหมด หากเกตเวย์ของคุณถูกขโมย ผู้โจมตีก็จะไม่ได้อะไรที่เป็นประโยชน์
- เกตเวย์เดียว หลายแพลตฟอร์ม ตัวเชื่อมต่อจะบอกเกตเวย์ของคุณว่ามันทำอะไรได้บ้าง (ความยาวข้อความ, markdown, การแก้ไข, เธรด ฯลฯ) ในตอนที่เชื่อมต่อกัน ไม่มีกฎตายตัว — มันแค่ปรับตัวตาม
ควรใช้เมื่อไหร่: หากคุณรันบอทของคุณเองโดยตรง ให้ข้าม Relay ไปเลยแล้วใช้ native adapters (Telegram, Discord) Relay เหมาะสำหรับการตั้งค่าที่ ตัวเชื่อมต่อแบบแชร์หรือโฮสต์ เป็นคนจัดการฝั่งแพลตฟอร์ม — เช่น การโฮสต์แบบ multi-tenant หรือเมื่อคุณไม่อยากเก็บโทเคนไว้บนเครื่องของคุณเอง
วิธีลงทะเบียนเกตเวย์ของคุณ
การลงทะเบียนเป็นการตั้งค่าเพียงครั้งเดียว คุณรันคำสั่งเดียว แล้ว Hermes จะจัดการที่เหลือให้
ขั้นแรก ตรวจสอบให้แน่ใจว่าคุณมี enrollment token (สร้างโดยผู้ให้บริการ connector ของคุณ) จากนั้นรัน:
hermes gateway enroll \
  --token <enrollment-token> \
  --connector-url wss://connector.example.com/relay
นี่คือสิ่งที่เกิดขึ้นทีละขั้นตอน:
- Hermes ตรวจสอบข้อมูลล็อกอินที่มีอยู่ของคุณ (
~/.hermes/auth.json) เพื่อยืนยันว่าคุณสังกัดองค์กรใด - หากคุณตั้งค่า identity provider ของตัวเองไว้ (สำหรับการตั้งค่าแบบ air-gapped หรือ self-hosted) มันจะใช้ตัวนั้นแทน
- มันส่ง enrollment token ไปยัง endpoint
/relay/enrollของตัวเชื่อมต่อผ่าน TLS - ตัวเชื่อมต่อตรวจสอบว่าโทเคนนั้นถูกต้อง ใช้ได้ครั้งเดียว และตรงกับ tenant ของคุณ
- จากนั้นมันจะสร้าง secret ประจำเกตเวย์ และ delivery key — และส่งคืนให้เพียงครั้งเดียว
- Hermes บันทึกสิ่งเหล่านี้ลงใน
~/.hermes/.env:
GATEWAY_RELAY_ID
GATEWAY_RELAY_SECRET
GATEWAY_RELAY_DELIVERY_KEY
แค่นั้นเอง เกตเวย์ของคุณก็ “ลงทะเบียน” เรียบร้อย และสามารถโทรออกไปหาตัวเชื่อมต่อได้ทุกเมื่อที่ต้องการ
เกิดอะไรขึ้นต่อไป?
เมื่อลงทะเบียนแล้ว เกตเวย์ของคุณจะ:
- โทรออกไปยัง URL ของตัวเชื่อมต่อที่คุณให้ไว้
- รับ ตัวอธิบายความสามารถ (capability descriptor) (ว่าแพลตฟอร์มที่อยู่ด้านหน้านั้นทำอะไรได้บ้าง)
- เริ่มแลกเปลี่ยนข้อความและการดำเนินการในรูปแบบมาตรฐานผ่านซ็อกเก็ตเดียวกันนั้น
ไม่มีพอร์ตขาเข้า ไม่มีข้อมูลรับรองเพิ่มเติม ไม่มีโค้ดเฉพาะแพลตฟอร์ม
สรุป & เคล็ดลับการใช้งาน
สรุป: Hermes Relay เป็นวิธีที่สะอาดและเรียบร้อยในการเชื่อมต่อเกตเวย์ของคุณกับแพลตฟอร์ม messaging โดยไม่ต้องถือครองข้อมูลรับรองของพวกมันหรือเปิดพอร์ตใดๆ เหมาะอย่างยิ่งสำหรับการโฮสต์แบบแชร์ สภาพแวดล้อมแบบ NAT หรือการตั้งค่าใดๆ ที่คุณต้องการเก็บความลับไว้ไม่ให้อยู่บนเครื่องหลักของคุณ
เคล็ดลับการใช้งาน: ควรเก็บ enrollment token ของคุณให้เป็นแบบ ใช้ครั้งเดียว และ มีอายุสั้น เสมอ หากคุณจำเป็นต้องหมุนเวียนข้อมูลรับรอง เพียงแค่รันคำสั่ง enroll อีกครั้งด้วยโทเคนใหม่ — และอย่าลืมลบ GATEWAY_RELAY_SECRET เก่าออกจากไฟล์ .env ของคุณก่อนที่จะอัปเดต ความสะอาดเรียบร้อยเล็กๆ น้อยๆ ช่วยได้มากทีเดียว
📖 เอกสารทางการ
この記事は Hermes Agent のเอกสารทางการに基づいています:เอกสารทางการ › user-guide/messaging/relay