Hermes Relay — ربط الحالات
Hermes Relay — ربط الحالات — دليل سهل الفهم استنادًا إلى الوثائق الرسمية
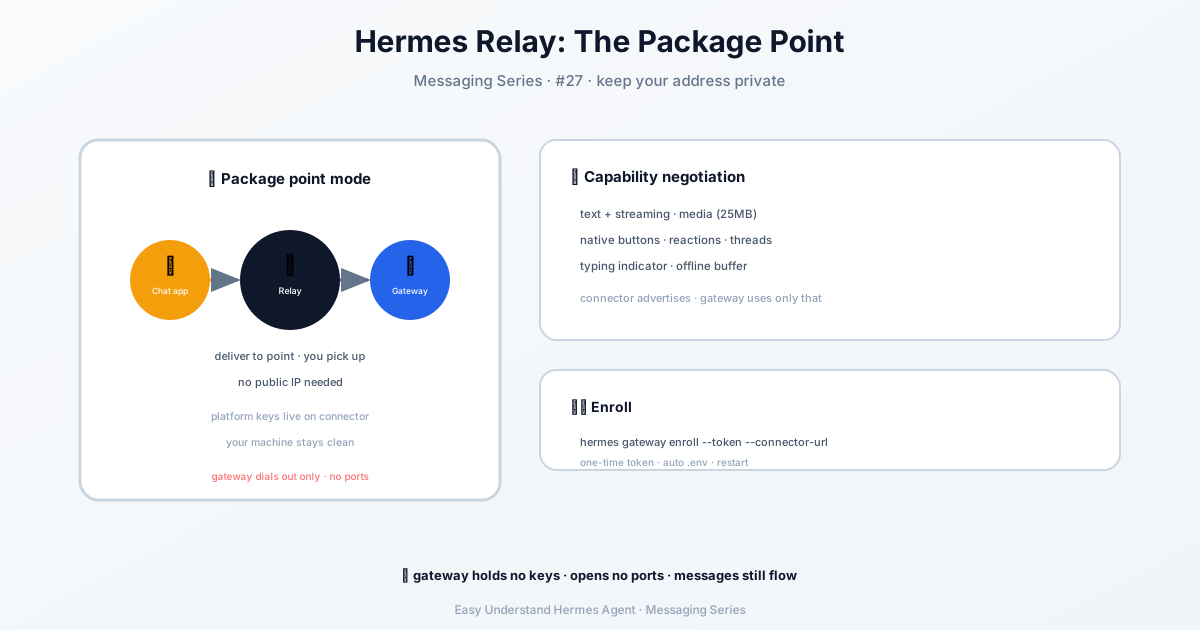
فكّر في Hermes Relay وكأنه كابينة هاتف تعاود الاتصال بك — لا تحتاج إلى إفشاء عنوان منزلك، فقط تتصل بها مرة واحدة، والطرف الآخر يستطيع الوصول إليك في أي وقت عبر نفس الخط.
ما هو Hermes Relay؟
Hermes Relay هو نظام موصلات لبوابة Hermes Agent. يتيح لبوابتك التواصل مع منصات المراسلة مثل Discord أو Telegram أو Slack دون الاحتفاظ بأي من رموز البوتات أو كلمات المرور الخاصة بها.
بدلاً من ذلك، تقوم خدمة منفصلة (الـ “موصل”) بامتلاك تلك البيانات السرية. بوابتك ببساطة تتصل بالموصل عبر اتصال WebSocket آمن واحد — ومن ثم تتدفق جميع الرسائل ذهابًا وإيابًا عبر هذا الخط المفتوح الواحد.
لماذا هذا مفيد؟
إليك أهم المزايا، بكلمات بسيطة:
- لا حاجة لمنافذ مفتوحة. بوابتك تعمل حتى خلف راوتر منزلي أو جدار حماية سحابي. فهي تقوم فقط باتصالات صادرة، لذلك لا تحتاج إلى كشف أي شيء للإنترنت.
- لا أسرار بوتات على جهازك. يحتفظ الموصل بجميع رموز المنصات. إذا سُرقت بوابتك، فلن يحصل المهاجم على أي شيء مفيد.
- بوابة واحدة، منصات متعددة. يخبر الموصل بوابتك بما يمكنه فعله (طول الرسالة، Markdown، التحرير، المواضيع، إلخ) في لحظة الاتصال. لا قواعد ثابتة — إنه يتكيف فقط.
متى تستخدمه: إذا كنت تدير بوتاتك الخاصة مباشرة، فتجاوز Relay واستخدم المحولات الأصلية (Telegram, Discord). Relay مخصص للإعدادات حيث يقوم موصل مشترك أو مستضاف بإدارة جانب المنصة — مثل الاستضافة متعددة المستأجرين أو عندما لا تريد ببساطة وجود الرموز على جهازك.
كيفية تسجيل بوابتك
التسجيل هو إعداد لمرة واحدة. تقوم بتشغيل أمر واحد، ويتولى Hermes الباقي.
أولاً، تأكد من أن لديك رمز تسجيل (تم سكه بواسطة مزود الموصل الخاص بك). ثم قم بتشغيل:
hermes gateway enroll \
  --token <enrollment-token> \
  --connector-url wss://connector.example.com/relay
إليك ما يحدث خطوة بخطوة:
- يتحقق Hermes من تسجيل دخولك الحالي (
~/.hermes/auth.json) لإثبات المؤسسة التي تنتمي إليها. - إذا قمت بإعداد مزود الهوية الخاص بك (للإعدادات المعزولة أو المستضافة ذاتيًا)، فسيستخدم ذلك بدلاً من ذلك.
- يرسل رمز التسجيل إلى نقطة نهاية
/relay/enrollالخاصة بالموصل عبر TLS. - يتحقق الموصل من أن الرمز صالح، وللاستخدام مرة واحدة، ويطابق المستأجر الخاص بك.
- ثم يقوم بسك سر خاص بالبوابة و مفتاح تسليم — ويعيدهما مرة واحدة فقط.
- يحفظ Hermes هذه في
~/.hermes/.env:
GATEWAY_RELAY_ID
GATEWAY_RELAY_SECRET
GATEWAY_RELAY_DELIVERY_KEY
هذا كل شيء. بوابتك الآن “مسجلة” ويمكنها الاتصال بالموصل كلما احتاجت ذلك.
ماذا يحدث بعد ذلك؟
بمجرد التسجيل، ستقوم بوابتك بما يلي:
- الاتصال بعنوان URL الخاص بالموصل الذي قدمته
- استلام وصف القدرات (ما يمكن للمنصة الأمامية فعله)
- البدء في تبادل الرسائل والإجراءات الموحدة عبر نفس المقبس
لا منافذ واردة، ولا بيانات اعتماد إضافية، ولا كود خاص بمنصة معينة.
ملخص ونصيحة عملية
ملخص: Hermes Relay هو طريقة نظيفة لربط بوابتك بمنصات المراسلة دون امتلاك بيانات اعتمادها أو فتح أي منافذ. إنه مثالي للاستضافة المشتركة، أو بيئات NAT، أو أي إعداد تريد فيه إبقاء الأسرار بعيدًا عن جهازك الرئيسي.
نصيحة عملية: حافظ دائمًا على رمز التسجيل للاستخدام مرة واحدة وقصير العمر. إذا احتجت في أي وقت إلى تدوير بيانات الاعتماد، فقط أعد تشغيل أمر التسجيل برمز جديد — وتذكر حذف GATEWAY_RELAY_SECRET القديم من ملف .env الخاص بك قبل تحديثه. القليل من النظافة يقطع شوطًا طويلاً.
📖 التوثيق الرسمي
この記事は Hermes Agent のالتوثيق الرسميに基づいています:التوثيق الرسمي › user-guide/messaging/relay