Inicio de Sesión Nativo de Escritorio
Inicio de Sesión Nativo de Escritorio: guía fácil de entender basada en la documentación oficial
Imagina que estás en la recepción de un hotel y el empleado te pide una identificación. Podrías entregar una fotocopia, pero eso parece arriesgado. En su lugar, muestras tu identificación real, le echan un vistazo y la guardas en tu bolsillo. Eso es lo que hace el inicio de sesión nativo por las aplicaciones: te permite demostrar quién eres sin tener que entregar las llaves.
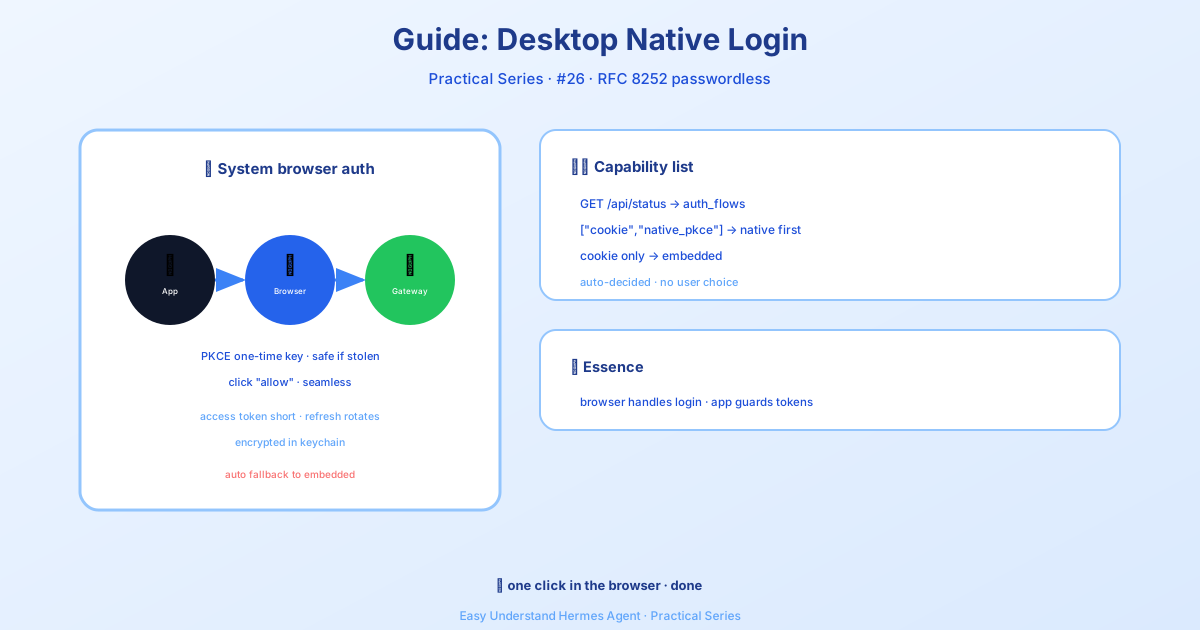
Cuando conectas la aplicación de escritorio Hermes a un panel protegido por un sistema de inicio de sesión (como Google o GitHub), la aplicación necesita verificarte. Hay dos formas de hacerlo y, la buena noticia es que no tienes que elegir. La aplicación elige automáticamente la mejor.
La forma antigua: Inicio de sesión integrado (heredado)
En el pasado, las aplicaciones abrían una pequeña ventana de navegador dentro de la propia aplicación. Tenías que escribir tu nombre de usuario y contraseña de nuevo, repetir la autenticación de dos factores y esperar que tu gestor de contraseñas funcionara. Spoiler: a menudo no lo hacía.
Este método también dependía de capturar una “cookie de sesión” de ese mini-navegador, como una credencial temporal que podía caducar o perderse.
La forma nueva: Inicio de sesión nativo (RFC 8252)
El inicio de sesión nativo es el enfoque moderno y seguro. Aquí tienes la versión simple:
- La aplicación abre tu navegador real (Safari, Chrome, Firefox, Edge, el que uses).
- Inicias sesión allí, con todas tus contraseñas guardadas, extensiones y claves de acceso funcionando con normalidad.
- La aplicación recibe sus propios tokens especiales, como una tarjeta de acceso que solo funciona para tu habitación.
Sin navegador integrado. Sin cookies de sesión. Solo un apretón de manos limpio y seguro.
Cómo funciona realmente
Aquí tienes el flujo entre bastidores, simplificado:
1. La aplicación de escritorio abre un "punto de escucha" privado en tu ordenador (dirección de bucle local)
2. Tu navegador del sistema abre la página de inicio de sesión
3. Apruebas y te redirigen de vuelta a la aplicación
4. La aplicación intercambia un código secreto por tokens
5. Los tokens se almacenan de forma segura en el llavero de tu sistema operativo
6. Todas las solicitudes futuras usan esos tokens, sin cookies de por medio
La puerta de enlace (el servidor del panel) actúa como intermediario. Habla con el proveedor de identidad (como Nous Portal) en tu nombre, pero aun así obtienes tu propia experiencia de inicio de sesión privada.
Por qué esto te importa
- Sin volver a escribir contraseñas — tu navegador ya te conoce
- Las claves de acceso y los gestores de contraseñas funcionan — se acabó pelear con ventanas integradas diminutas
- Mejor seguridad — la aplicación usa tokens de corta duración y, si uno se filtra, caduca rápidamente
- El llavero de tu sistema operativo lo protege todo — los tokens están cifrados en reposo
¿Y si la puerta de enlace es antigua?
Si el panel no admite el inicio de sesión nativo (es una versión anterior), la aplicación vuelve automáticamente al método del navegador integrado. No tienes que hacer nada: la aplicación primero comprueba la capacidad de la puerta de enlace.
El resumen
El inicio de sesión nativo es como mostrar tu identificación real en lugar de una fotocopia. Es más seguro, más fluido y respeta las herramientas que ya usas. La aplicación se encarga de todas las decisiones técnicas por ti: solo inicia sesión y vuelve al trabajo.
Consejo práctico: Si estás configurando Hermes Desktop con una puerta de enlace autoalojada, asegúrate de tener la última versión. Así, tendrás el inicio de sesión nativo por defecto y podrás saltarte el navegador integrado por completo.
📖 Documentación oficial
Este artículo se basa en la documentación oficial de Hermes Agent :Docs oficiales › guides/desktop-native-signin