การเข้าสู่ระบบเดสก์ท็อปแบบเนทีฟ
การเข้าสู่ระบบเดสก์ท็อปแบบเนทีฟ — คู่มือที่เข้าใจง่ายอ้างอิงจากเอกสารอย่างเป็นทางการ
ลองนึกภาพว่าคุณกำลังยืนอยู่ที่เคาน์เตอร์แผนกต้อนรับของโรงแรม แล้วพนักงานขอตรวจบัตรประจำตัว คุณจะยื่นสำเนาไปก็ได้—แต่มันรู้สึกเสี่ยงเกินไป ในทางกลับกัน คุณยื่นบัตรตัวจริงให้เขาดูครู่หนึ่ง แล้วก็เก็บเข้ากระเป๋าเสื้อ นั่นคือสิ่งที่การลงชื่อเข้าใช้แบบเนทีฟ (native sign-in) ทำกับแอปพลิเคชัน: มันช่วยพิสูจน์ตัวตนของคุณโดยไม่ต้องมอบกุญแจสำคัญให้ใคร
เมื่อคุณเชื่อมต่อแอป Hermes Desktop เข้ากับแดชบอร์ดที่ป้องกันด้วยระบบเข้าสู่ระบบ (เช่น Google หรือ GitHub) แอปจำเป็นต้องยืนยันตัวตนของคุณ มีสองวิธีที่แอปสามารถทำได้—และข่าวดีก็คือ คุณไม่จำเป็นต้องเลือก แอปจะเลือกวิธีที่ดีที่สุดให้คุณโดยอัตโนมัติ
วิธีแบบเก่า: การลงชื่อเข้าใช้แบบฝัง (Embedded Sign-In / Legacy)
ในอดีต แอปพลิเคชันจะเปิดหน้าต่างเบราว์เซอร์ขนาดเล็ก ภายใน ตัวแอปเอง คุณต้องพิมพ์ชื่อผู้ใช้และรหัสผ่านอีกครั้ง ทำ2 ขั้นตอนยืนยันตัวตนซ้ำ แล้วก็หวังว่าโปรแกรมจัดการรหัสผ่านจะทำงานได้ สปอยล์: ส่วนใหญ่แล้วมันมักจะไม่ทำงาน
วิธีนี้ยังต้องอาศัยการดึง “คุกกี้เซสชัน” จากมินิเบราว์เซอร์นั้น—เหมือนกับป้ายประจำตัวชั่วคราวที่อาจหมดอายุหรือหายไปได้
วิธีแบบใหม่: การลงชื่อเข้าใช้แบบเนทีฟ (Native Sign-In / RFC 8252)
การลงชื่อเข้าใช้แบบเนทีฟเป็นวิธีการที่ทันสมัยและปลอดภัย นี่คือเวอร์ชันแบบง่ายๆ:
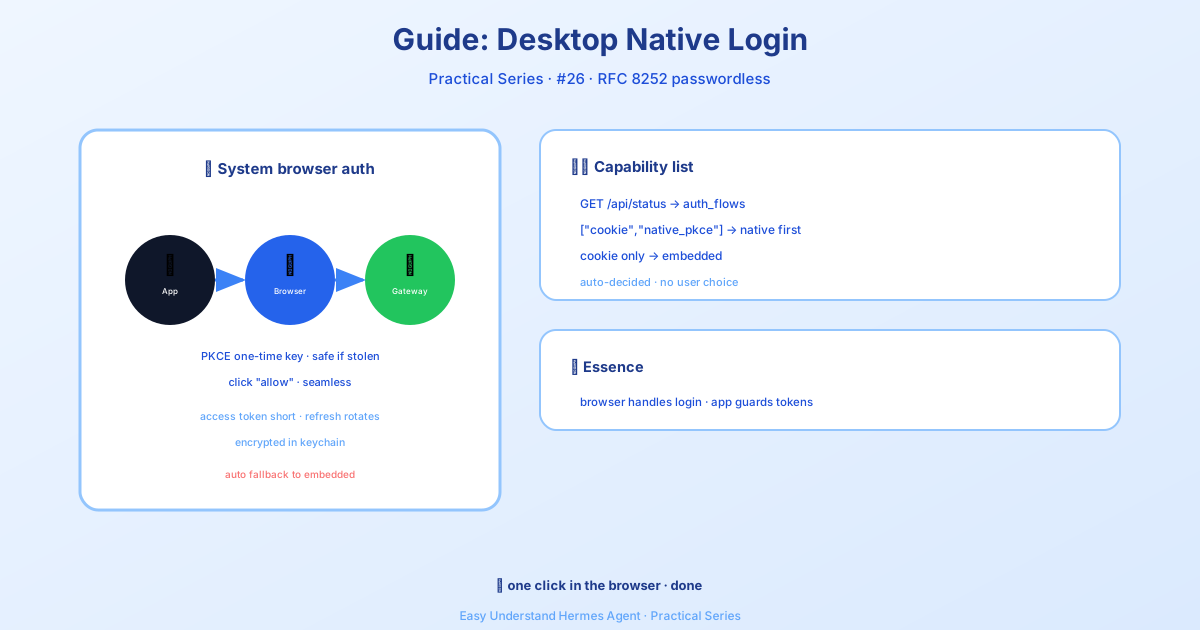
- แอปจะเปิด เบราว์เซอร์จริงของคุณ (Safari, Chrome, Firefox, Edge—อะไรก็ได้ที่คุณใช้)
- คุณเข้าสู่ระบบที่นั่น โดยรหัสผ่านที่บันทึกไว้ ส่วนขยาย และพาสคีย์ (passkeys) ทั้งหมดทำงานได้ตามปกติ
- แอปจะได้รับโทเค็นพิเศษของตัวเอง—เหมือนกับคีย์การ์ดที่ใช้ได้เฉพาะห้องของคุณเท่านั้น
ไม่มีเบราว์เซอร์ฝังตัว ไม่มีคุกกี้เซสชัน แค่การจับมือที่สะอาดและปลอดภัย
มันทำงานอย่างไรจริงๆ
นี่คือขั้นตอนเบื้องหลังแบบง่ายๆ:
1. แอปเดสก์ท็อปเปิด "จุดฟัง" ส่วนตัวบนคอมพิวเตอร์ของคุณ (loopback address)
2. เบราว์เซอร์ระบบของคุณเปิดหน้าเข้าสู่ระบบ
3. คุณอนุมัติและถูกเปลี่ยนเส้นทางกลับไปยังแอป
4. แอปแลกเปลี่ยนรหัสลับเป็นโทเค็น
5. โทเค็นถูกจัดเก็บอย่างปลอดภัยในคีย์เชน (keychain) ของระบบปฏิบัติการ
6. คำขอในอนาคตทั้งหมดใช้โทเค็นเหล่านั้น—ไม่เกี่ยวข้องกับคุกกี้
เกตเวย์ (เซิร์ฟเวอร์แดชบอร์ด) ทำหน้าที่เป็นคนกลาง มันสื่อสารกับผู้ให้บริการระบุตัวตน (เช่น Nous Portal) ในนามของคุณ แต่คุณยังคงได้รับประสบการณ์การเข้าสู่ระบบส่วนตัวของคุณเอง
ทำไมสิ่งนี้ถึงสำคัญสำหรับคุณ
- ไม่ต้องพิมพ์รหัสผ่านซ้ำ — เบราว์เซอร์ของคุณรู้จักคุณอยู่แล้ว
- พาสคีย์และโปรแกรมจัดการรหัสผ่านทำงานได้ — ไม่ต้องต่อสู้กับหน้าต่างฝังตัวเล็กๆ อีกต่อไป
- ความปลอดภัยที่ดีขึ้น — แอปใช้โทเค็นอายุสั้น และหากโทเค็นรั่วไหล มันก็จะหมดอายุอย่างรวดเร็ว
- คีย์เชนของระบบปฏิบัติการปกป้องทุกอย่าง — โทเค็นถูกเข้ารหัสในขณะที่จัดเก็บ
จะเกิดอะไรขึ้นถ้าเกตเวย์เป็นเวอร์ชันเก่า?
หากแดชบอร์ดไม่รองรับการลงชื่อเข้าใช้แบบเนทีฟ (เป็นบิลด์ที่เก่ากว่า) แอปจะเปลี่ยนกลับไปใช้วิธีเบราว์เซอร์แบบฝังโดยอัตโนมัติ คุณไม่จำเป็นต้องทำอะไรเลย—แอปจะตรวจสอบความสามารถของเกตเวย์ก่อนเสมอ
สรุป
การลงชื่อเข้าใช้แบบเนทีฟก็เหมือนกับการแสดงบัตรตัวจริงแทนสำเนา มันปลอดภัยกว่า ราบรื่นกว่า และให้เกียรติเครื่องมือที่คุณใช้อยู่แล้ว แอปจัดการตัดสินใจทางเทคนิคทั้งหมดให้คุณ—คุณแค่เข้าสู่ระบบแล้วกลับไปทำงานต่อได้เลย
เคล็ดลับปฏิบัติ: หากคุณกำลังตั้งค่า Hermes Desktop กับเกตเวย์ที่โฮสต์เอง (self-hosted) ตรวจสอบให้แน่ใจว่าคุณรันเวอร์ชันล่าสุดอยู่ วิธีนี้คุณจะได้การลงชื่อเข้าใช้แบบเนทีฟเป็นค่าเริ่มต้น—และข้ามเบราว์เซอร์แบบฝังได้ทั้งหมด
📖 เอกสารทางการ
この記事は Hermes Agent のเอกสารทางการに基づいています:เอกสารทางการ › guides/desktop-native-signin